Piattaforma finanziaria e operativa per studi legali
Permessi sul server, dati separati, traccia immutabile
Un’affermazione sulla sicurezza deve essere verificabile. Quelli che seguono sono controlli implementati nel codice e coperti da test automatici.
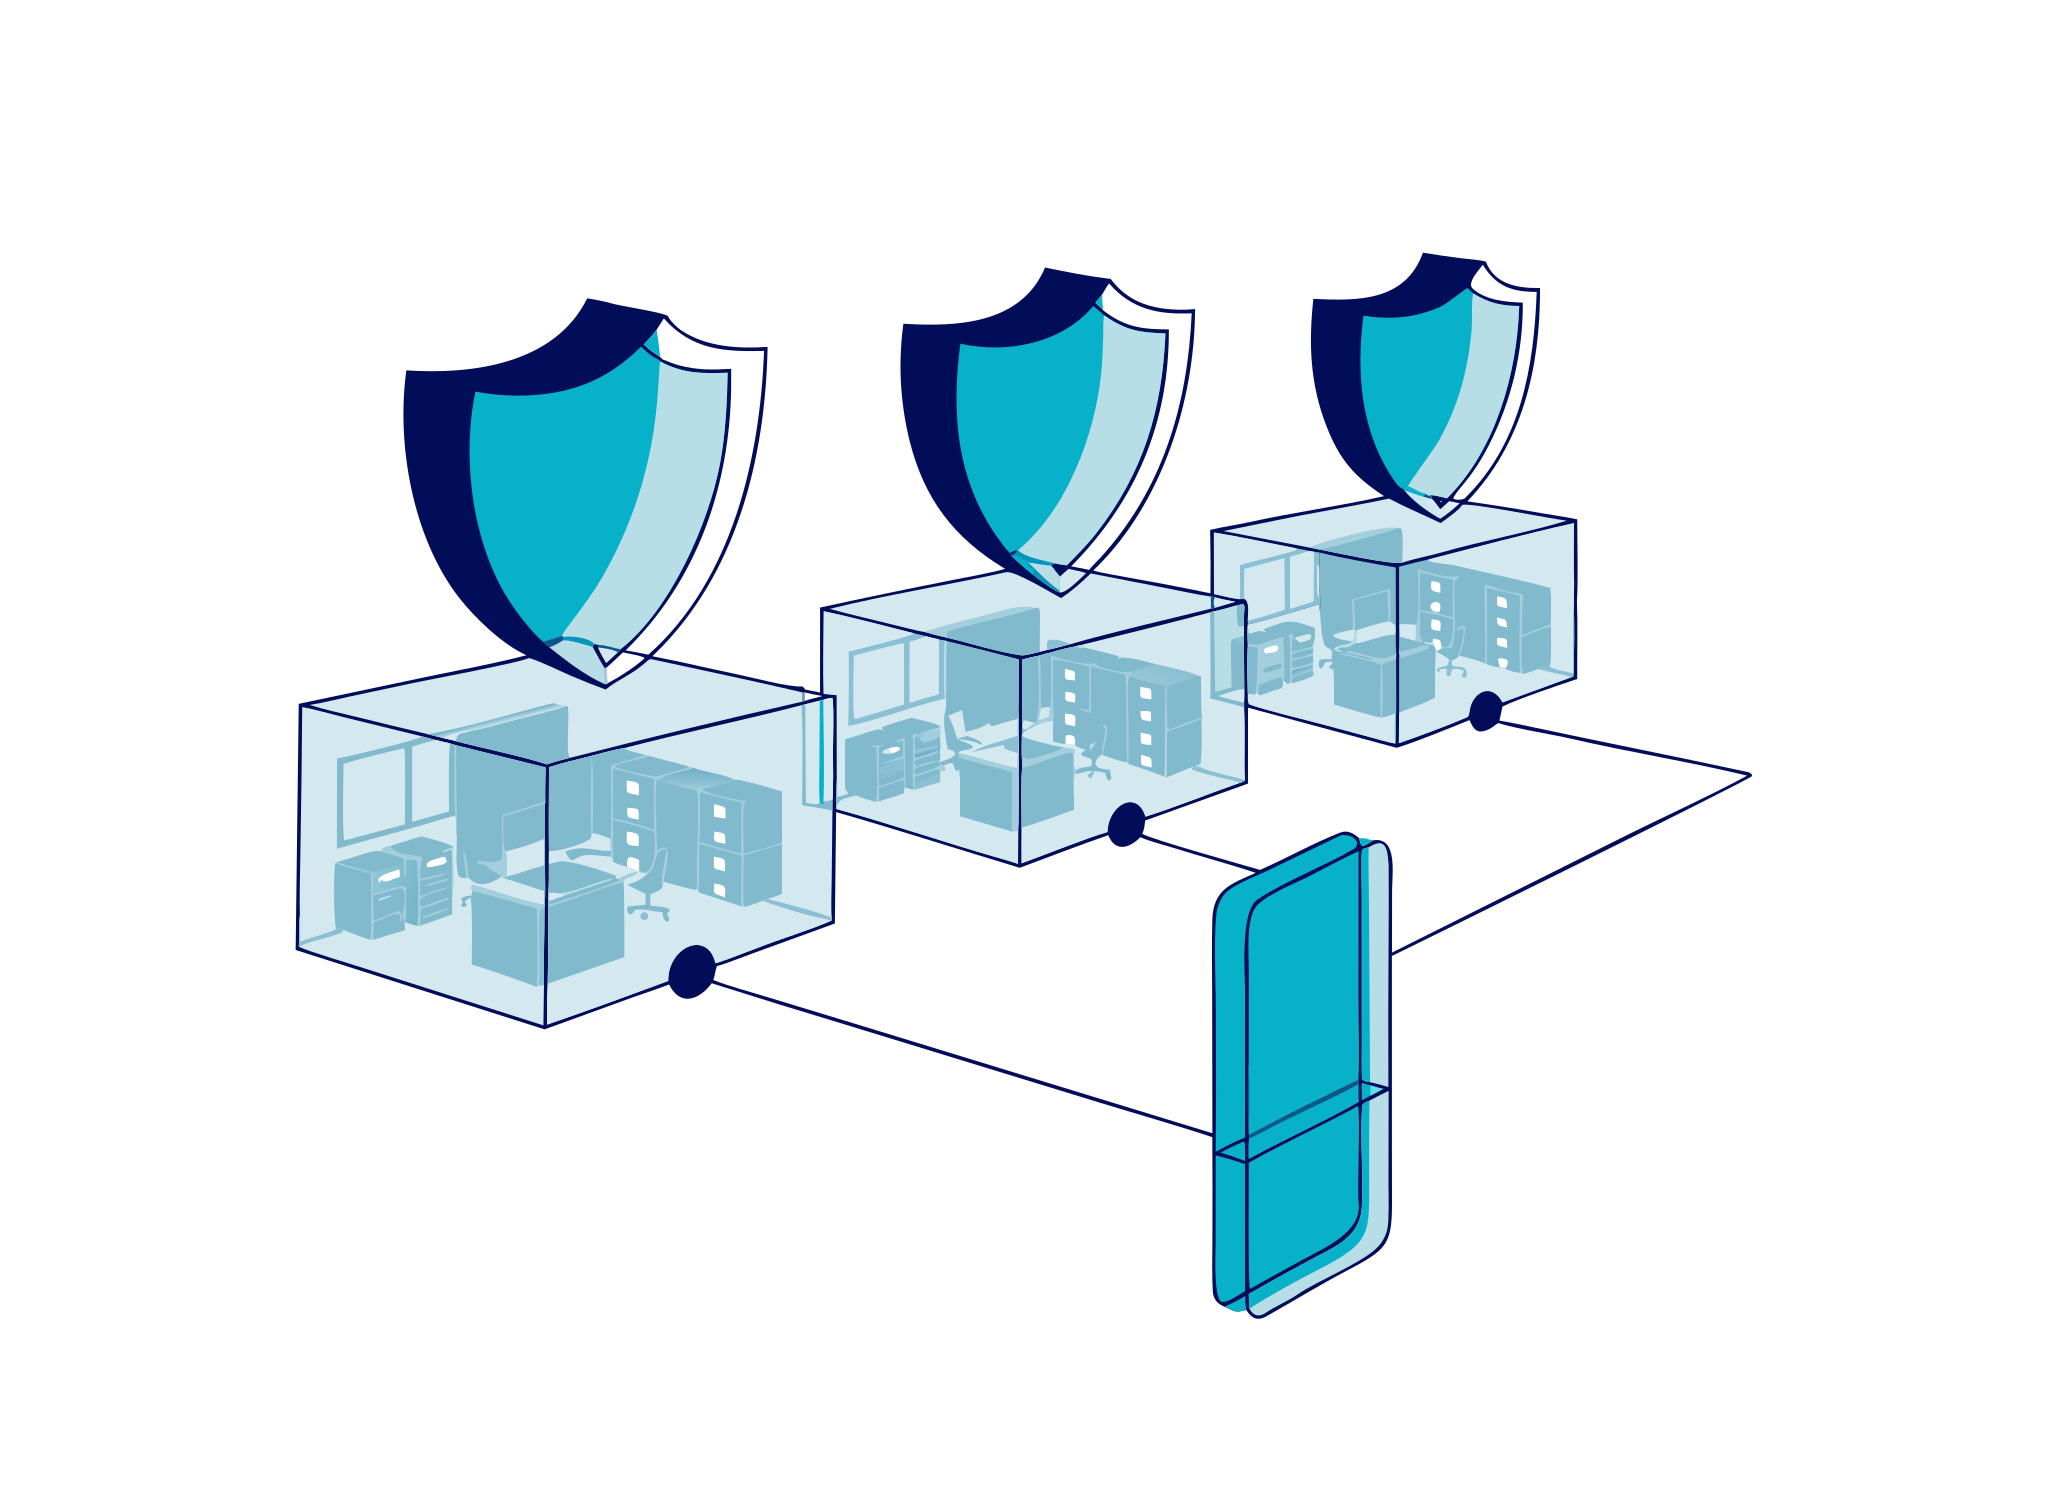
Isolamento per studio
A quale studio appartengano i dati non viene letto da un parametro inviato dal client: si determina dalla sessione. Tutti gli accessi ai dati sono limitati dall’identità dello studio, quindi anche se un endpoint omettesse il controllo il livello dati non restituirebbe righe di un altro studio.
- guvenlik.tenant_izolasyonAttivo
Permessi per ruolo
Ruoli, ambito per sede ed eccezioni per utente. Il permesso richiesto da ogni endpoint è dichiarato in un’unica tabella; un endpoint assente da quella tabella è chiuso. Aggiungere un endpoint senza dichiararne il permesso non lo lascia esposto.
- guvenlik.rbacAttivo
Autenticazione a due fattori
TOTP e codici di recupero monouso. La console di amministrazione della piattaforma richiede sempre il secondo fattore.
- guvenlik.mfaAttivo
Controlli sul denaro dei clienti
Un’operazione che porterebbe un conto di deposito in negativo viene rifiutata sul server. Il prelievo dal deposito richiede un permesso proprio ed è registrato nella traccia di audit.
- emanet.ayrimAttivo
Traccia di audit
Accessi, modifiche ai permessi, registrazioni finanziarie, decisioni di approvazione e accessi dell’IA sono tenuti in tracce separate. La traccia dell’IA registra quale strumento ha raggiunto quante registrazioni e con quale ambito.
- guvenlik.denetim_iziAttivo
Backup e ripristino
Backup pianificati, impronte di integrità e procedura di ripristino. Una prova di ripristino è stata eseguita e il suo esito è registrato nel repository.
- guvenlik.yedekAttivo
Quello che non è ancora stato fatto
Un penetration test indipendente NON è ancora stato effettuato. I test interni non sostituiscono una revisione indipendente. Nessuna certificazione ISO 27001, SOC 2 o simile è stata ottenuta; i documenti nel repository sono materiale preparatorio. Questa pagina non rivendica alcuna certificazione.
Gestisci finanza, contabilità e operazioni in una sola piattaforma assistita dall’IA.
Ogni funzionalità in questa pagina riporta il suo stato reale. Le funzioni che richiedono un fornitore esterno non funzionano senza accordo e qui non vengono presentate come funzionanti.